به نظر میرسد، جمهوری اسلامی از الگوی سنتی «حملات سایبری» که صرفا سبب اختلالات مجازی میشوند، فاصله گرفته و به خرابکاریهایی روی آورده که خطرات و تهدیدات فیزیکی در دنیای واقعی ایجاد میکنند.
جمهوری اسلامی همزمان با افزایش درگیری با ایالات متحده، از الگوی سنتی «حملات سایبری» خود فاصله گرفته و به سمت عملیاتهایی روی آورده که مستقیماً خرابکاری و آزار و خطرات و تهدیدات فیزیکی در دنیای واقعی ایجاد میکنند. هکرهای وابسته به رژیم ایران در ماههای اخیر حداقل سه حمله با تأثیرات ملموس و فیزیکی انجام دادهاند که هدف آنها سیستمهای آب، حمل و نقل انرژی و زنجیرهی تأمین غذایی بوده است. این تغییر رویکرد، کارشناسان امنیت سایبری را به این نتیجه رسانده که جمهوری اسلامی از یک تهدید سطح دوم به یک بازیگر تهاجمیتر و خطرناکتر تبدیل شده است.
بر اساس گزارش روزنامه «والاستریت ژورنال» حملات سایبری جمهوری اسلامی باعث شد تا اپراتورهای ایستگاههای آب شهرهای کوچک در «میدوِست» آمریکا از دسترسی به پنلهای کنترل خود محروم شوند. همزمان، شبکههای دو تانکر انرژی که به مقصد تگزاس در حال عبور از اقیانوس اطلس بودند، نیز هک شدند.
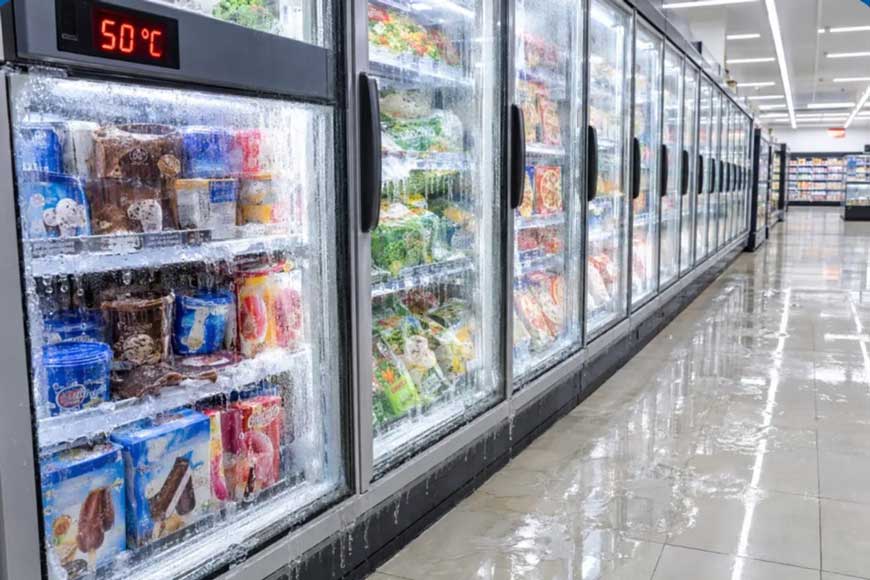
در اروپا نیز این حملات، صدها یخچال فروشگاههای مواد غذایی به دمای حدود ۴۹ درجه سانتیگراد رساند و باعث فاسد شدن حجم زیادی از مواد غذایی و حتی وقوع آتشسوزیهایی شد. این سه مورد از تابستان امسال تا کنون رخ دادهاند و مظنون اصلی این خطرات، هکرهای وابسته به جمهوری اسلامی هستند که به صورت «هدفمند» دست به این اقدامات میزنند.
هکرهای جمهوری اسلامی همچنین، به سه سایت منطقهای بانک خون «EFS» در فرانسه از طریق یک پیمانکار تجهیزات برودتی به نام «Coolworld» حمله کردند و تنظیمات کنترل از راه دور اتاقهای سرد را تغییر دادند. این اتاقها حاوی نمونههای خون اهداکنندگان و پلاسمای منجمد (برای انتقال خون و ساخت دارو) بودند.
در نتیجهی این حملات، دمای اتاقهای سرد که معمولاً حدود ۳۰- درجه سانتیگراد است، به ۱۱۰ درجه تنظیم شد که پس از به صدا درآمدن آژیرها و کنترل بهموقع، از آسیب به محصولات خون و نمونهها جلوگیری گردید.
رژیم ایران سالها به عنوان یک قدرت سایبری سطح دوم شناخته میشد؛ رژیمی که از نظر پیچیدگی فنی و عملی، فاصلهی محسوسی با چین، روسیه و کره شمالی داشت، اما حالا، در حالی که جنگ با آمریکا در میان است، جمهوری اسلامی سطح تازهای از تهاجم را به نمایش گذاشته است.
مقامات سایبری و کارشناسان دفاعی به «والاستریت ژورنال» گفتهاند که جمهوری اسلامی در حال گسترش اهداف خود و جهش به سمت حملاتی است که آسیب واقعی و فیزیکی وارد میکنند. این تغییر، هم نشاندهندهی تسلط بیشتر بر ابزارهای نوینی مانند هوش مصنوعی است و هم بیانگر تمایل به استفاده از آنها علیه طیف گستردهتری از اهداف است.
گروههایی مانند «CyberAv3ngers» (که با نام گروه «شهید کاوه» نیز شناخته میشود) وابسته به فرماندهی سایبری رژیم ایران و سپاه پاسداران انقلاب اسلامی، در مرکز این فعالیتها قرار دارند. این گروهها پیشتر نیز به سیستمهای کنترل صنعتی ساخت اسرائیل در تأسیسات آب آمریکا حمله کرده بودند و اکنون دامنهی عملیات آنها به حمل و نقل انرژی و زنجیرهی مواد غذایی اروپا نیز کشیده شده است.
مقامات آمریکایی در شهریورماه در حال بررسی نقش احتمالی جمهوری اسلامی در حمله به دو تانکر انرژی به مقصد تگزاس بودند، در حالی که مقامات فرانسه و بلژیک نیز هکرهای وابسته به سپاه پاسداران را در حملات به یخچالهای فروشگاهها مظنون دانستند.
حملات سایبری بر بستر درگیریها میان آمریکا و رژیم ایران لایهای دیگری از جنگ را به نمایش میگذارد. رژیم ایران که با فشارهای اقتصادی و نظامی مواجه است، به دنبال ابزارهای نامتقارن برای تحمیل هزینه بیشتر بر طرف مقابل و متحدانش است.
حمله به زیرساختهای کمتر محافظتشده مانند ایستگاههای آب کوچک، سیستمهای سرمازا در فروشگاهها و شبکههای کشتیها، دقیقاً همان نقاط ضعفی را هدف میگیرد که حفاظت دولتی کمتری دارند.
کارشناسان هشدار میدهند که این عملیاتها میتوانند به عنوان آزمایشهایی برای حملات بزرگتر در آینده عمل کنند؛ حملاتی که زنجیره تأمین غذا، آب و انرژی را مختل کرده و فشار روانی بر جوامع هدف وارد کنند.
در این میان، نقش «هوش مصنوعی» در این تحول قابل توجه است. گزارشها حاکی از آن است که هکرهای در خدمت جمهوری اسلامی با بهرهگیری از مدلهای هوش مصنوعی، سرعت شناسایی آسیبپذیریها و اجرای عملیات را افزایش دادهاند. این ابزارها امکان انجام حملات پیچیدهتر با منابع کمتر را فراهم کردهاند و مرز میان عملیات سایبری و آسیب فیزیکی را کمرنگتر کردهاند.
یوسی کارادی، رئیس ادارهی ملی سایبری اسرائیل، نیز اخیراً هشدار داده بود که رژیم ایران به دنبال قابلیتهای حمله سایبری مبتنی بر هوش مصنوعی است که میتواند تهدیدی فراتر از منطقه ایجاد کند.
پیامدهای این تغییر رویکرد فراتر از سه حملهی اخیر است. زیرساختهای حیاتی در آمریکا و اروپا، به ویژه سیستمهای آب و فاضلاب، انرژی و زنجیره مواد غذایی، اغلب از کنترلکنندههای منطقی قابل برنامهریزی (PLC) قدیمی و متصل به اینترنت استفاده میکنند که محافظت کافی ندارند.
حملات اخیر نشان دادهاند که حتی اختلال موقت در این سیستمها میتواند هزینههای اقتصادی و اجتماعی قابل توجهی ایجاد کند که از فاسد شدن مواد غذایی و خسارت به فروشگاهها گرفته تا نگرانی عمومی دربارهی ایمنی آب آشامیدنی را شامل میشود.
کارشناسان دفاعی تأکید دارند که واکنش به حملات سایبری با تأثیر فیزیکی، متفاوت از حملات هوایی است، زیرا حمله موشکی یا پهپادی معمولاً واکنش سریع و منسجم را برمیانگیزد، اما حملات سایبری اغلب با ابهام در انتساب و تأثیر تدریجی همراه هستند و ممکن است کمتر مورد توجه عمومی قرار گیرند.
تغییر کیفی و هدفمند در استراتژی سایبری جمهوری اسلامی نشان میدهد این رژیم، دیگر صرفاً به جاسوسی، سرقت داده یا عملیات نفوذ و تأثیرگذاری بسنده نمیکند؛ بلکه به دنبال ایجاد درد اجتماعی با برهم زدن زندگی روزمرهی شهروندان کشورهای هدف است. این رویکرد، با تکیه بر هوش مصنوعی و تمرکز بر نقاط ضعف زیرساختهای مختلف، رژیم ایران را به تهدیدی جدیتر در مسیر خرابکاری تبدیل کرده است.
با این حال، وقتی چنین حملاتی به منابع غذایی، سوخت یا آب ضربه میزنند، پتانسیل ایجاد تنشهای اجتماعی و کاهش حمایت عمومی از سیاستهای خارجی وجود دارد، اما این به معنای قدرتمندبودن یا نمایش قدرت بقایای جمهوری اسلامی نیست، بلکه اوج ضعف و ناتوانی یک فرقهی تبهکار «آخرالزمانی» است که معتقدست چه بکُشد و چه کشته شود، پیروز است!